Soluciones · Software · Capacidad

Arquitecturas cloud native y microservicios

Diseñamos y construimos sistemas distribuidos de alta disponibilidad preparados para escalar a millones de transacciones sin degradación de servicio. Desarrollamos microservicios desacoplados sobre Kubernetes, patrones orientados a eventos (Event-Driven) y estándares rigurosos de resiliencia empresarial.

99.99%

Disponibilidad de servicio

Arquitecturas multizona con balanceo inteligente y conmutación por error

<25 ms

Latencia inter-servicio

Protocolos gRPC y mTLS de baja sobrecarga entre microservicios

10x

Escalabilidad horizontal

Auto-scaling elástico basado en demanda real de tráfico y CPU

0

Puntos únicos de falla

Diseño desacoplado con circuit breakers y colas de contingencia

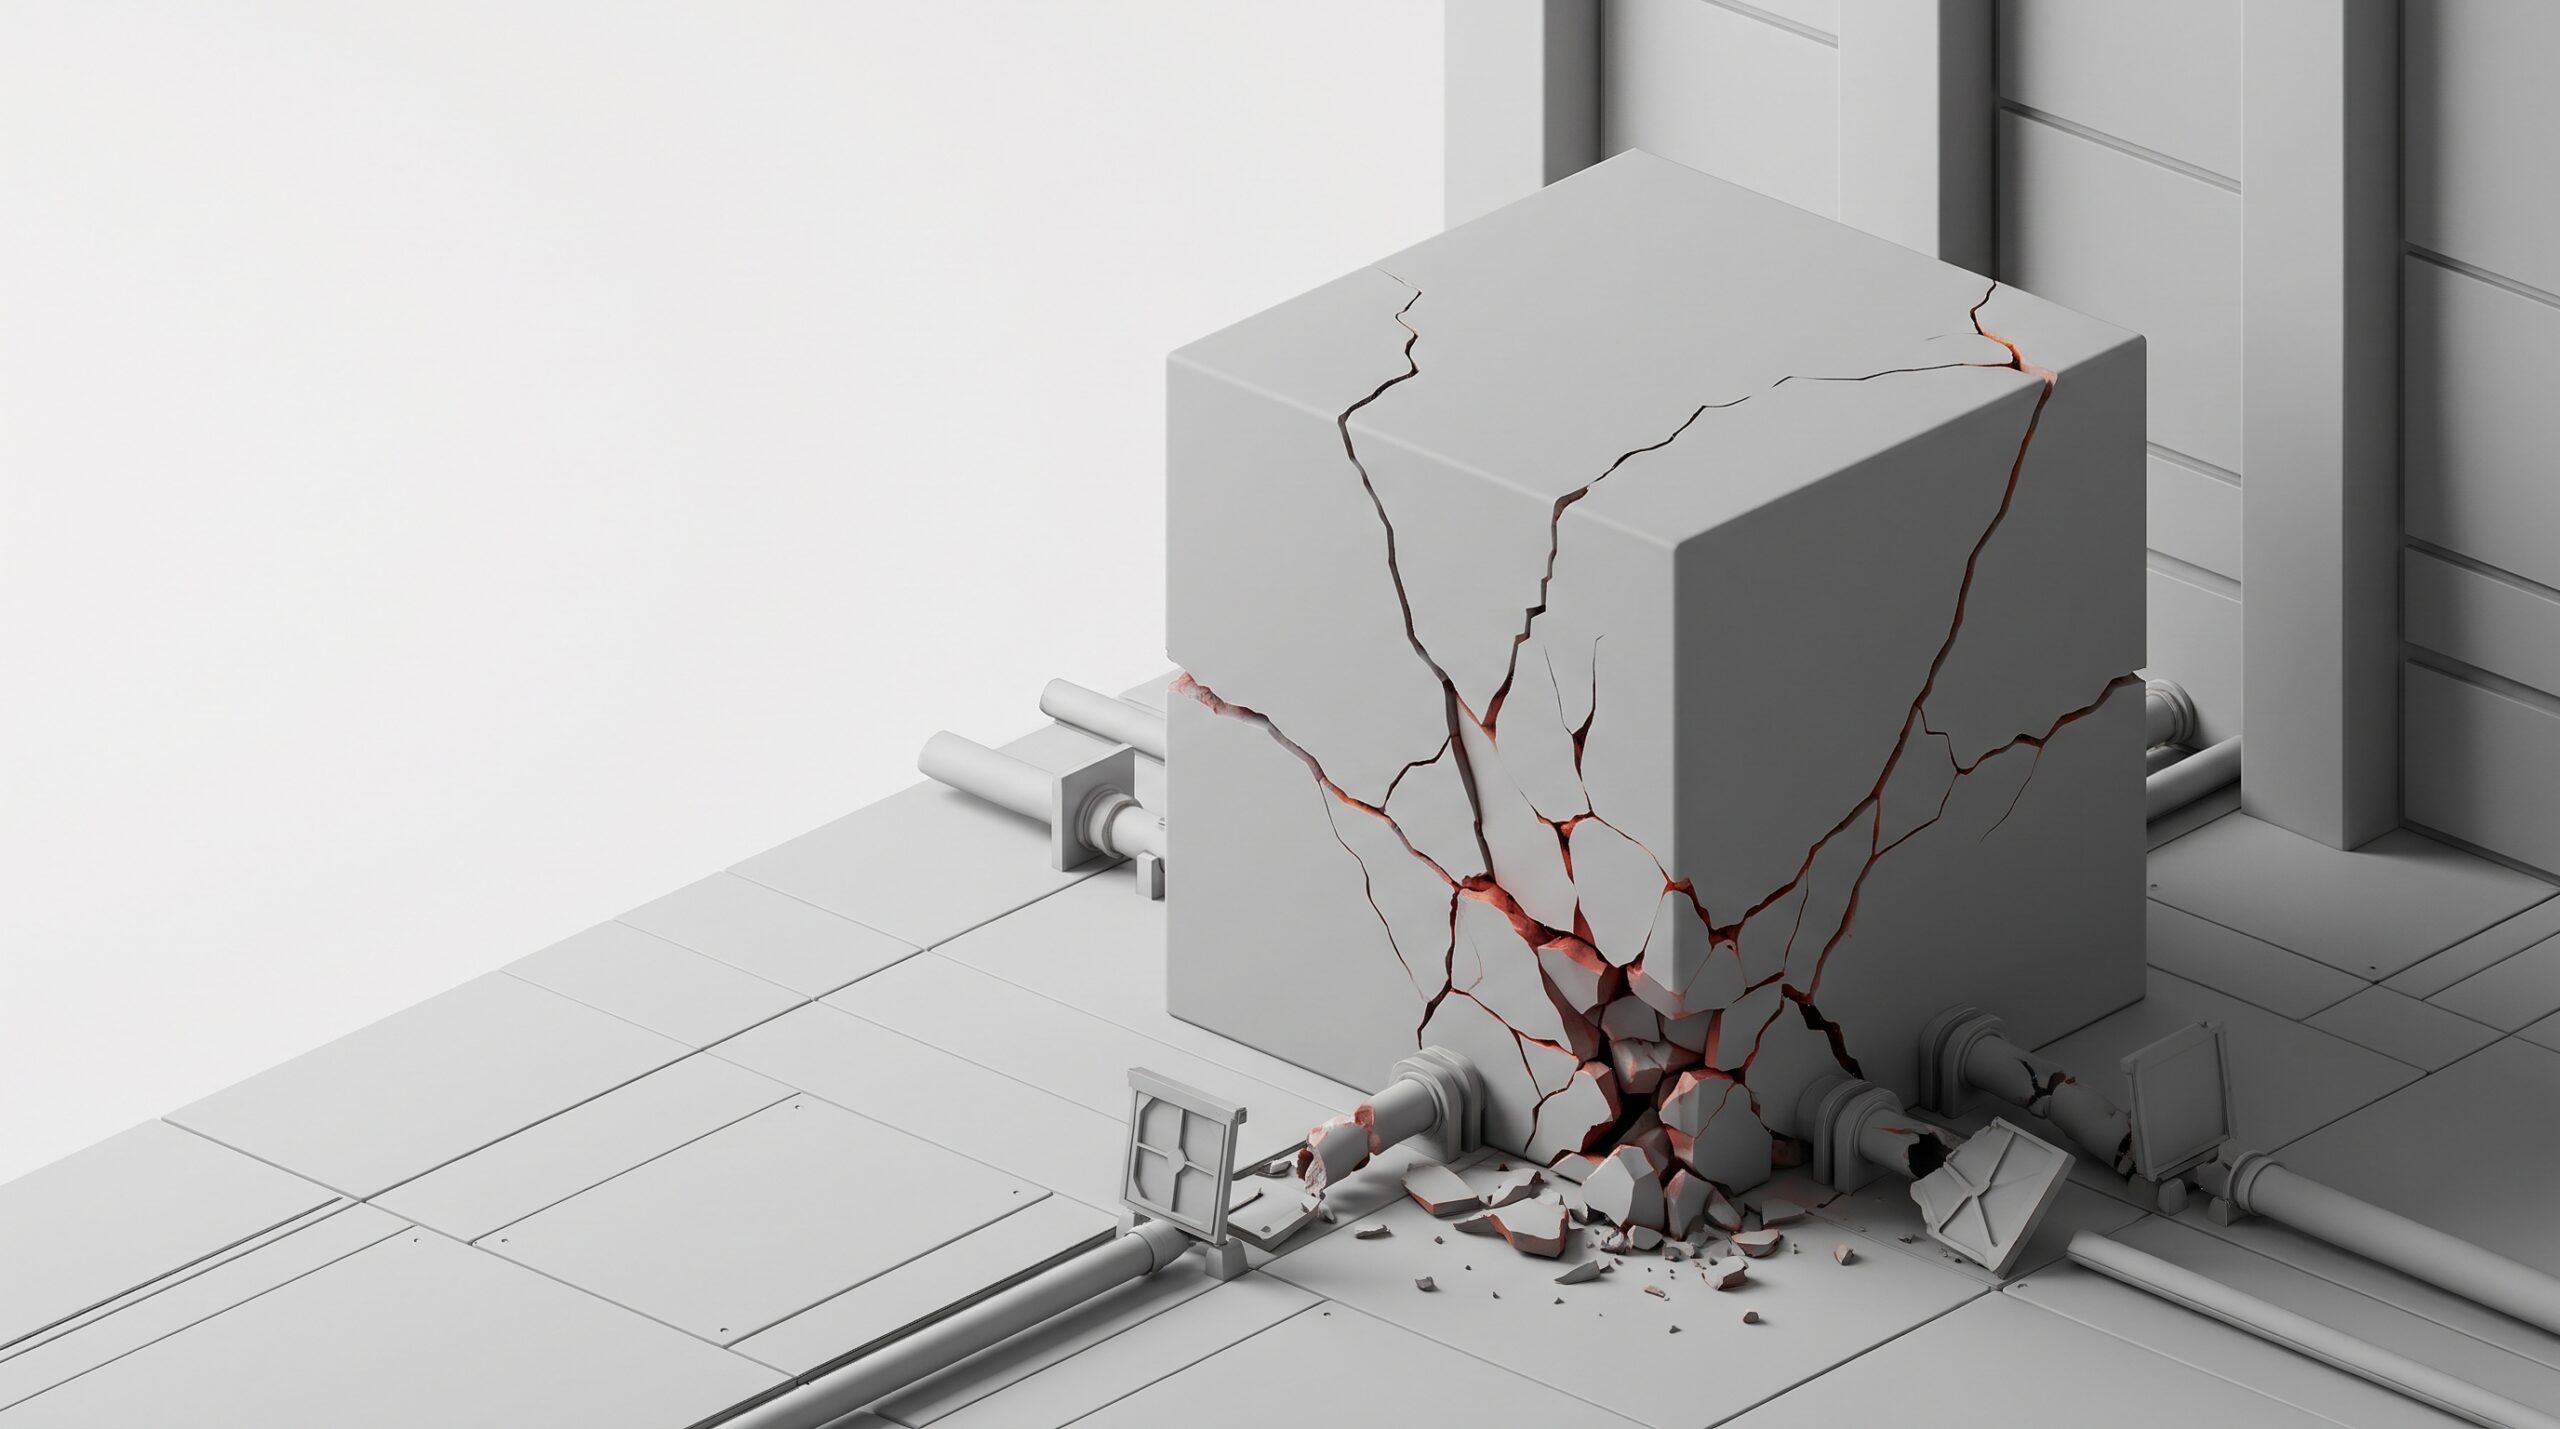
Monolitos rígidos frente a microservicios cloud native elásticos

El límite actual
Monolitos frágiles y caídas generalizadas

En un monolito tradicional, un fallo en un módulo secundario puede colapsar todo el sistema. Además, desplegar una actualización menor exige recompilar y arriesgar toda la plataforma, ralentizando los lanzamientos a producción.

Arquitectura CODE IN CO
Desacoplamiento modular y contención de fallas

Diseñamos arquitecturas basadas en Domain-Driven Design (DDD). Cada microservicio tiene su propia base de datos, escala de forma independiente y se comunica mediante eventos asíncronos o gRPC, garantizando aislamiento de fallos absoluto.

Metodología de ingeniería en cuatro fases

01

Descomposición por dominios (DDD)
Definición de Bounded Contexts y contratos de servicio para delimitar responsabilidades claras sin dependencias circulares.

Entregable: Mapa de contextos y contratos de microservicios

02

Diseño de infraestructura y Service Mesh
Configuración de clústeres Kubernetes con Istio o Linkerd para observabilidad, enrutamiento y seguridad mTLS.

Entregable: Clúster de microservicios con Service Mesh

03

Desarrollo de servicios y persistencia
Implementación de microservicios en Go, Rust o Node.js con patrones CQRS, Event Sourcing y bases de datos políglotas.

Entregable: Servicios containerizados con pruebas de integración

04

Resiliencia y pruebas de caos
Simulación de cortes de red y fallos de nodos (Chaos Engineering) para validar autorrecuperación automática sin intervención humana.

Entregable: Plataforma en producción validada contra fallas

Entregables listos para producción

Infraestructura Kubernetes como código (IaC)

Módulos de Terraform y manifiestos de Helm versionados para replicar clústeres de forma determinista.

Arquitectura de microservicios documentada

Repositorios con contratos OpenAPI/Protobuf, telemetría distribuida (OpenTelemetry) y manuales de operación.

Escalabilidad sin fricción
Construido para soportar picos de demanda impredecibles sin interrumpir el negocio

Aseguramos que su infraestructura crezca de forma elástica, pagando únicamente por los recursos que su operación consume.

Casos de aplicación en la industria

Plataformas Transaccionales
Procesamiento de pagos concurrentes
Liquidación de transacciones financieras en tiempo real con consistencia eventual y tolerancia a caídas de red.
E-commerce de Alto Tráfico
Gestión de inventario en temporadas pico
Catálogo de productos y checkout desacoplados para soportar eventos masivos sin interrupciones.
Logística y Geolocalización
Tracking masivo de flotas vehiculares
Recepción y procesamiento de coordenadas GPS de miles de vehículos con enrutamiento dinámico.
Medios y Streaming
Distribución de contenido a gran escala
Autenticación y entrega de contenido con microservicios distribuidos geográficamente cerca del usuario.
Orquestación
Kubernetes y Helm
Administración declarativa de contenedores con autorrecuperación, rolling updates y gestión de secretos.
Event-Driven
Kafka y RabbitMQ
Transmisión asíncrona de eventos para desacoplar productores de consumidores con tolerancia a fallas.
Observabilidad
OpenTelemetry y Prometheus
Trazas distribuidas para seguir el ciclo de vida de cada petición a través de decenas de microservicios.
Zero Trust Security
mTLS y políticas de red estrictas
Cifrado de extremo a extremo en el tráfico inter-servicio con autenticación mutua automática.

¿Desea evolucionar su arquitectura hacia microservicios elásticos?

Analicemos su plataforma actual y tracemos un plan de arquitectura cloud native.